

Информационный материал. Коммерческие услуги по данному направлению не предоставляются.
Информационная безопасность — одно из важнейших направлений современных информационных технологий. Защита информационных систем, данных и цифровых активов требует комплексного подхода, включающего организационные и технические меры безопасности.
Международный стандарт ISO/IEC 27001 определяет требования к системе менеджмента информационной безопасности (СМИБ), позволяющей организациям систематически выявлять риски, применять меры защиты и постоянно совершенствовать процессы управления информационной безопасностью.
Зачем нужна информационная безопасность?
Любая информация может подвергаться угрозам, связанным с нарушением её конфиденциальности, целостности и доступности. Подобные угрозы возникают вследствие технических уязвимостей, ошибок пользователей, организационных недостатков и преднамеренных действий злоумышленников.
Практически ежедневно организации и обычные пользователи сталкиваются с событиями, потенциально угрожающими информационной безопасности.
Основные виды угроз:
- Несанкционированный доступ к информационным системам;
- Превышение предоставленных полномочий доступа;
- Нарушение авторских прав и прав интеллектуальной собственности;
- Злоупотребление полученной информацией;
- Несанкционированное использование информационных ресурсов и сервисов;
- Подделка данных и их несанкционированная модификация;
- Кража информационного оборудования и комплектующих;
- Нарушение конфиденциальности информации и неприкосновенности частной жизни;
- Нарушение доступности сервисов, включая атаки типа «отказ в обслуживании» (DoS/DDoS);
- Мошенничество с использованием компьютерных технологий;
- Распространение вирусов и другого вредоносного программного обеспечения;
- Преднамеренное изменение, повреждение или уничтожение данных;
- Вымогательство и шантаж с использованием информационных технологий;
- Хищение цифровых активов и конфиденциальной информации;
- Кибершпионаж, включая промышленный шпионаж;
- Кибертерроризм и атаки на критически важную инфраструктуру;
- Внутренние угрозы (Insider Threats), связанные с действиями сотрудников и других лиц, имеющих доступ к информационным ресурсам.
Своевременное выявление угроз и реагирование на инциденты информационной безопасности позволяют достичь следующих целей:
- Снижение вероятности финансовых потерь и минимизация последствий инцидентов;
- Соблюдение применимых законодательных и нормативных требований;
- Обеспечение непрерывности бизнес-процессов и доступности информационных ресурсов;
- Защита конфиденциальной информации и интеллектуальной собственности;
- Повышение доверия клиентов и деловых партнёров.
Система менеджмента информационной безопасности
Система менеджмента информационной безопасности (СМИБ) представляет собой совокупность политик, процессов, процедур и технических мер, направленных на систематическое управление рисками информационной безопасности.
Для организации процессов постоянного совершенствования может использоваться модель PDCA (Plan-Do-Check-Act):
- Планирование (Plan) — определение целей, идентификация информационных активов, оценка рисков и выбор мер защиты;
- Выполнение (Do) — внедрение и эксплуатация запланированных организационных и технических мер безопасности;
- Проверка (Check) — мониторинг, измерение, анализ результатов и оценка эффективности системы управления;
- Действие (Act) — выполнение корректирующих мероприятий и постоянное совершенствование процессов информационной безопасности.
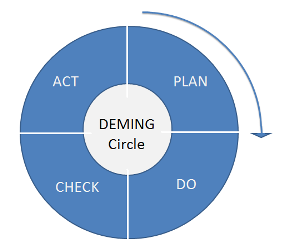
Циклический подход к управлению информационной безопасностью позволяет регулярно пересматривать существующие меры защиты, выявлять недостатки, оценивать возникающие угрозы и совершенствовать процессы управления рисками.
Важно понимать, что информационная безопасность не ограничивается установкой антивирусного программного обеспечения, межсетевых экранов или других технических средств защиты. Эффективная система безопасности включает управление доступом, обучение персонала, резервное копирование, мониторинг событий, управление уязвимостями и реагирование на инциденты.
Международный стандарт ISO/IEC 27001
ISO/IEC 27001 — международный стандарт, устанавливающий требования к созданию, внедрению, поддержанию и постоянному совершенствованию системы менеджмента информационной безопасности.
Стандарт предусматривает риск-ориентированный подход, при котором организация определяет актуальные угрозы, оценивает возможные последствия и выбирает соответствующие меры управления рисками.
Использование модели PDCA может способствовать систематическому совершенствованию процессов, однако само по себе не подтверждает соответствие требованиям ISO/IEC 27001. Для подтверждения соответствия необходимо выполнить применимые требования стандарта, а сертификация проводится уполномоченным органом по сертификации.
Таким образом, информационная безопасность представляет собой непрерывный процесс, требующий регулярного анализа, контроля и совершенствования организационных и технических мер защиты.
Материал подготовлен в рамках информационного архива Solutions IT. Страница носит исключительно информационный характер и не является предложением коммерческих услуг.
«`